Choisir un intégrateur n8n, c’est choisir la personne qui va brancher n8n sur votre CRM, votre comptabilité et votre messagerie, puis le faire tourner pendant des années. Une démonstration ne vous apprendra presque rien sur ce second point. Ce qui fait la différence, ce sont les réponses à sept questions simples, celles que nous aimerions qu’on nous pose à chaque premier rendez-vous. Pour chacune, voici la réponse à attendre et le signal d’alerte.
Qu’est-ce qu’un intégrateur n8n, et en quoi diffère-t-il d’un développeur de workflows ?
Un développeur de workflows assemble des nœuds dans l’éditeur. Un intégrateur n8n prend en charge tout ce qui entoure ces workflows : l’installation de n8n (sur un serveur ou sur n8n Cloud), la connexion aux API de vos outils métier, la gestion des accès, la supervision, les mises à jour et la documentation. Le titre importe peu : un freelance, un consultant ou une agence peut jouer ce rôle. Nous avons comparé ces profils dans freelance n8n ou agence et décrit le déroulé d’une mission dans consultant n8n : une mission en 4 semaines.
La vraie question est donc : qui saura faire tourner vos workflows proprement dans dix-huit mois ?
Pourquoi ces questions comptent : dix avis de sécurité n8n le 14 octobre 2026
Le 14 octobre 2026, n8n a publié d’un coup dix avis de sécurité sur GitHub, dont trois de sévérité élevée. Deux exemples parlent d’eux-mêmes :
- Des tables de données lisibles d’un projet à l’autre (GHSA-wvjj-qg37-pv73, sévérité élevée) : un membre capable de créer et d’exécuter des workflows pouvait lire, modifier et supprimer les lignes des Data Tables de tous les projets de l’instance. Corrigé à partir des versions 2.44.1 et 2.43.5.
- Des secrets récupérés par le biais d’un error workflow (GHSA-pcr3-v5vr-qppf, sévérité modérée) : un éditeur de projet pouvait rattacher le workflow d’un collègue à un workflow d’erreur lui appartenant, et accéder ainsi aux credentials personnels de ce collègue. Corrigé à partir des versions 2.42.2 et 2.41.5.
Dans la foulée, la page des versions de n8n montre des correctifs presque quotidiens : 2.43.5 le 14 octobre, 2.43.6 le 15, 2.43.7 le 16, puis 2.44.4, marquée comme dernière version stable, le 19 octobre. Et n8n prépare toujours une version 3, annoncée « vers octobre 2026 » dans son document de développement.
Ces avis ne posent problème que si personne ne les lit. Les sept questions ci-dessous permettent de vérifier, avant de signer, que quelqu’un le fera.
Quelles sont les 7 questions à poser à un intégrateur n8n ?
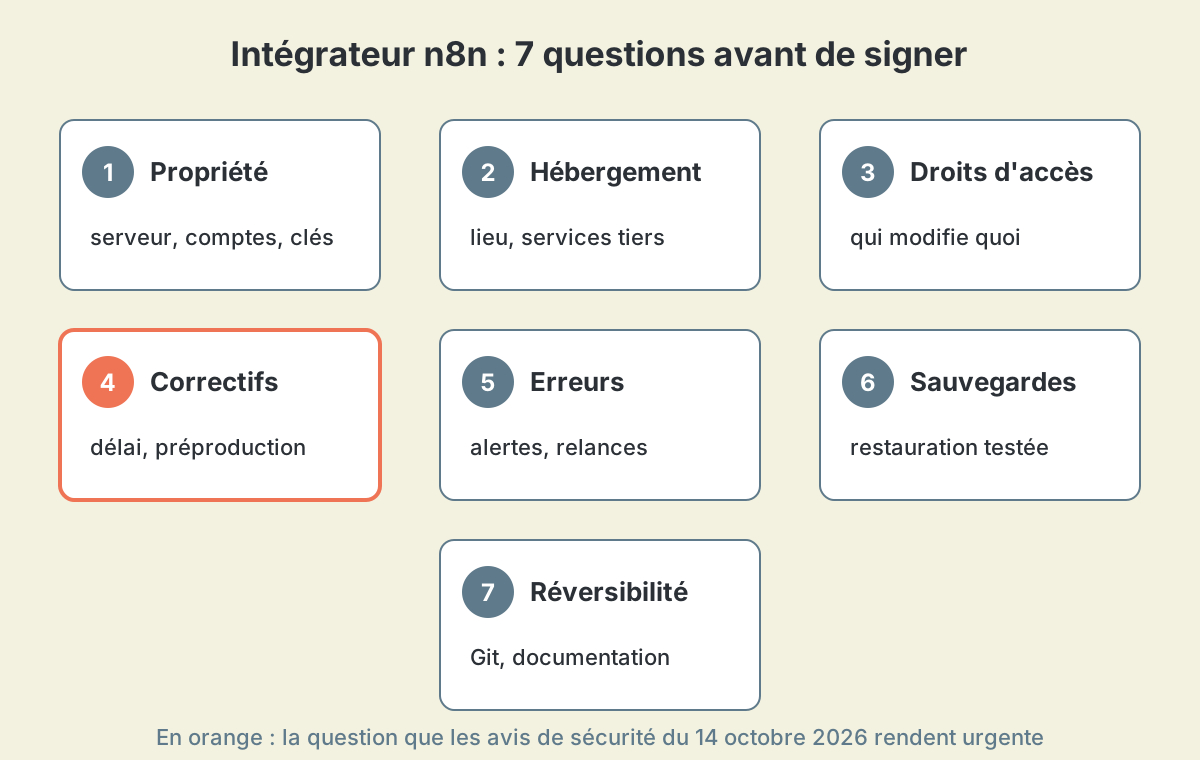 Les sept questions à poser à un intégrateur n8n. La quatrième, sur les correctifs de sécurité, est celle que l’actualité d’octobre rend la plus urgente.
1. À qui appartiendront le serveur, le domaine et les credentials ?
La bonne réponse : tout est à votre nom. Le compte chez l’hébergeur, le nom de domaine, le compte n8n Cloud le cas échéant, et chaque credential (clé d’API, connexion OAuth Google ou Microsoft 365) sont créés au nom de l’entreprise. L’intégrateur dispose d’un accès délégué, que vous pouvez retirer.
Le signal d’alerte : « on héberge tout chez nous, c’est plus simple ». C’est plus simple pour lui, pas pour vous le jour où vous voulez changer de prestataire. Nous détaillons ce point dans propriété du code et réversibilité.
2. Où tourneront n8n et vos données, et quels services tiers les verront ?
La bonne réponse : un lieu d’hébergement précis (chez nous, un VPS en France avec n8n en Docker), la liste des services qui recevront des données (un modèle d’IA, un outil d’OCR, un service d’envoi d’emails) et, pour chacun, la région de traitement et les conditions d’utilisation des données. Ces éléments alimentent votre registre de traitement.
Le signal d’alerte : un workflow qui envoie des factures ou des CV à une API d’IA sans que personne ne sache où elle traite les données. Nous revenons sur ces choix dans IA et RGPD : la souveraineté des données.
3. Qui aura accès à quoi dans n8n ?
La bonne réponse : un plan d’accès écrit. Qui administre l’instance, qui peut créer ou modifier des workflows, qui peut seulement consulter les exécutions, comment les projets séparent les services, et qui peut utiliser quels credentials.
Les deux failles citées plus haut supposent un utilisateur connecté avec des droits d’édition : moins il y a d’éditeurs, plus le risque est faible. Chez nous, seules quelques personnes nommées ont un compte, et les webhooks sont les seules routes exposées publiquement.
Le signal d’alerte : un seul compte administrateur partagé par toute l’équipe, avec le mot de passe dans un tableur.
4. Combien de temps entre un avis de sécurité et le correctif en production ?
C’est la question que nous poserions en premier en ce moment. La bonne réponse est une routine écrite, avec un délai annoncé. La nôtre ressemble à ceci.
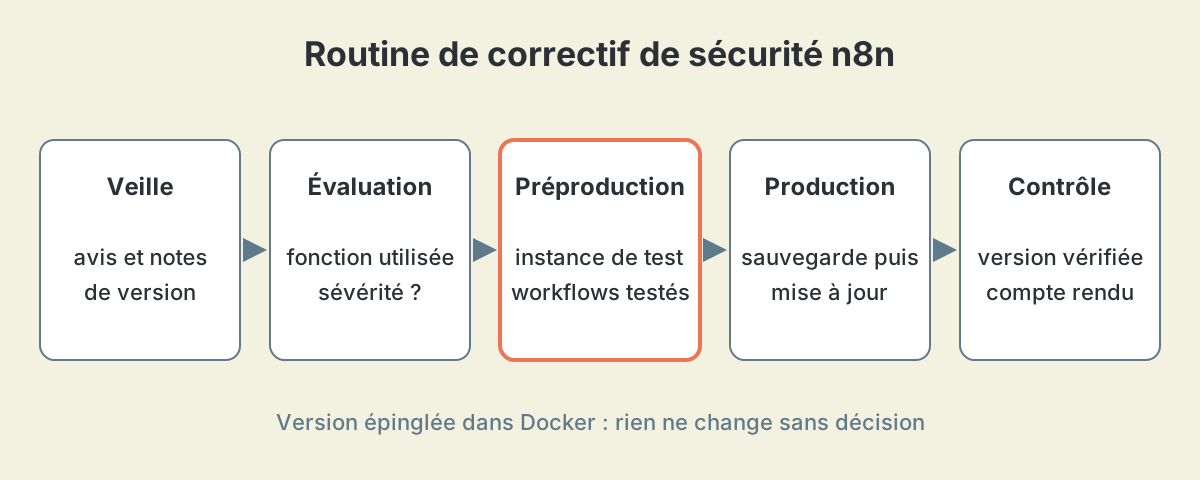 Une routine de correctif en cinq temps : la préproduction évite qu’un correctif de sécurité ne casse un workflow en production.
- Veille des avis de sécurité et des notes de version de n8n.
- Évaluation : l’avis touche-t-il une fonction utilisée (Data Tables, error workflows, nœud Outlook) ?
- Préproduction : la nouvelle version tourne sur une copie avec les workflows critiques.
- Production : sauvegarde de la base, puis montée de version.
- Contrôle de la version en service et compte rendu au client.
La version est toujours épinglée dans le fichier Docker, jamais latest, pour que rien ne change sans décision :
services:
  n8n:
    image: docker.n8n.io/n8nio/n8n:2.44.4   # dernière stable au 19/10/2026
# Sauvegarde, montée de version, contrôle
docker compose exec -T postgres pg_dump -U n8n n8n > sauvegarde-avant-maj.sql
docker compose pull n8n && docker compose up -d n8n
docker compose exec n8n n8n --versionLe signal d’alerte : « on met à jour quand il y a un problème », ou une image en latest qui se met à jour seule au prochain redémarrage.
5. Comment saurons-nous qu’un workflow a échoué ?
La bonne réponse : un error workflow centralisé qui envoie une alerte sur Teams, Slack ou par email, avec le nom du flux, l’étape en échec et un lien vers l’exécution. Il faut aussi savoir qui reçoit l’alerte, qui la traite, et si le workflow peut être relancé sans créer de doublon (une facture importée deux fois, un email envoyé deux fois).
Le signal d’alerte : « vous verrez bien ». En pratique, c’est un client qui vous prévient.
6. Comment sont faites les sauvegardes, et quand ont-elles été restaurées pour la dernière fois ?
La bonne réponse : une sauvegarde quotidienne de la base Postgres, stockée hors du serveur, et une copie séparée de la clé de chiffrement (N8N_ENCRYPTION_KEY). Sans cette clé, les credentials sauvegardés sont illisibles. Surtout, une restauration testée au moins une fois, sur un autre serveur.
Le signal d’alerte : « l’hébergeur fait des sauvegardes ». Un instantané de disque ne se restaure pas toujours proprement, et personne ne le sait avant d’en avoir besoin.
7. Que récupérons-nous si nous arrêtons de travailler ensemble ?
La bonne réponse : une clause de réversibilité écrite, et une liste de livrables : accès administrateur, export JSON de tous les workflows dans un dépôt Git à votre nom, documentation par flux (déclencheur, sorties, erreurs connues), procédure de mise à jour et dernière sauvegarde testée.
Le signal d’alerte : des workflows qui appellent un service privé hébergé par le prestataire, sans code remis. Le jour du départ, ce maillon disparaît.
Quelles réponses doivent vous faire fuir ?
Une mauvaise réponse ne disqualifie pas forcément un intégrateur ; deux ou trois devraient vous faire réfléchir.
| Question | Réponse attendue | Signal d’alerte |
|---|---|---|
| Propriété | Tout au nom de la PME, accès délégué | « On héberge chez nous » |
| Hébergement et données | Lieu précis, liste des services tiers | Aucune idée de la région de traitement |
| Droits d’accès | Plan d’accès écrit, peu d’éditeurs | Un compte admin partagé |
| Correctifs de sécurité | Routine écrite, préproduction, délai annoncé | Image latest, mises à jour au fil de l’eau |
| Erreurs | Alerte centralisée, relance sans doublon | « Vous verrez bien » |
| Sauvegardes | Base et clé de chiffrement, restauration testée | « L’hébergeur s’en occupe » |
| Réversibilité | Clause écrite, Git, documentation | Service privé non remis |
Quelles questions techniques ajouter pour un projet plus large ?
Dès que l’instance porte plusieurs dizaines de workflows, ou qu’un agent IA s’y branche, cinq questions plus techniques départagent les intégrateurs.
- Avez-vous une instance de préproduction séparée ? Attendu : une seconde instance, avec ses propres credentials de test, où chaque modification passe avant la production. À fuir : des workflows modifiés directement en production « parce que c’est plus rapide ».
- Comment les workflows sont-ils versionnés ? Attendu : un export JSON de chaque workflow dans un dépôt Git à votre nom, à chaque modification, pour savoir qui a changé quoi et revenir en arrière. À fuir : « l’historique de n8n suffit ».
- Comment sont protégés les webhooks ? Attendu : une authentification sur chaque webhook exposé (en-tête secret ou identifiants), et une URL de production distincte de l’URL de test. À fuir : des webhooks ouverts à quiconque connaît l’adresse.
- Que se passe-t-il quand une API refuse ou ralentit ? Attendu : des nouvelles tentatives réglées sur les nœuds sensibles, le respect des limites d’appel de chaque outil et un traitement par lots pour les gros volumes. À fuir : un flux qui s’arrête au premier refus et perd les données en cours.
- Comment l’instance tiendra-t-elle la charge ? Attendu : une réponse adaptée au volume, par exemple le mode file d’attente de n8n (Redis et plusieurs workers) quand les exécutions se comptent par milliers chaque jour. À fuir : « on prendra un plus gros serveur » sans mesure préalable.
Quelles phrases doivent vous alerter pendant le rendez-vous ?
Certaines phrases en disent long sur la façon de travailler.
- « n8n, c’est du no-code, pas besoin de documentation. » Un workflow de trente nœuds sans documentation est illisible pour quiconque ne l’a pas construit.
- « Je le branche sur mon compte Google, ce sera plus rapide. » Le jour où ce compte disparaît, le workflow s’arrête.
- « On ne touche pas aux mises à jour tant que ça marche. » C’est exactement ce que les avis de sécurité d’octobre rendent risqué.
- « L’IA gère les cas d’erreur toute seule. » Un agent IA mal supervisé produit des erreurs silencieuses ; voyez notre article sur la supervision humaine des agents IA.
- « Les accès ? On vous les donnera si besoin. » Les accès administrateur se remettent au démarrage, pas sur demande.
Combien coûte un intégrateur n8n ?
Le budget dépend surtout des questions 4 à 6 : correctifs, alertes et sauvegardes testées demandent du temps, au départ puis chaque mois. Nos fourchettes restent indicatives : une automatisation ciblée démarre autour de 2 000 €, la plupart des agents IA se situent entre 4 000 et 8 000 €, et chaque projet est chiffré sur devis après un cadrage gratuit. La maintenance, si vous la souhaitez, couvre précisément ces trois questions.
Notre agence n8n répond par écrit à ces sept questions dès le premier rendez-vous, et nous travaillons en binôme pour qu’une seule personne ne soit jamais seule à connaître vos flux ; pour un premier atelier en Île-de-France, voyez notre agence n8n à Paris.
Questions fréquentes
Un intégrateur n8n doit-il être partenaire officiel de n8n ?
Ce n’est pas indispensable. Des réponses précises et écrites aux sept questions de cet article en disent plus long qu’un badge.
Vaut-il mieux n8n Cloud ou une instance auto-hébergée ?
Cela dépend de vos données et de vos compétences internes. n8n Cloud décharge des mises à jour du serveur, l’auto-hébergement en France donne la maîtrise complète de l’hébergement. Dans les deux cas, les questions sur les droits, les erreurs et la réversibilité restent valables.
Faut-il appliquer tout de suite chaque correctif de n8n ?
Pas aveuglément. Un avis de sévérité élevée sur une fonction que vous utilisez se traite vite, après un passage en préproduction ; le reste peut attendre la maintenance planifiée.
Peut-on poser ces questions à un intégrateur déjà en place ?
Oui, et c’est même le meilleur moment. Si une réponse manque, demandez qu’elle soit traitée en priorité : une restauration testée ou une alerte d’erreur se mettent en place en quelques jours.
Passer à l’action
Un bon intégrateur n8n se reconnaît moins à ses démonstrations qu’à la précision de ses réponses sur l’hébergement, les correctifs et la sortie. Si vous voulez entendre nos réponses sur votre cas, notre agence n8n installe, sécurise et maintient vos workflows sur un serveur en France ; écrivez-nous pour organiser un cadrage gratuit.