L’AI Act concerne une PME dès qu’elle utilise de l’IA dans son activité, mais dans la grande majorité des cas ses obligations tiennent en quelques gestes simples. Le règlement européen sur l’intelligence artificielle est construit autour du risque : trier des emails ou préparer des devis n’entraîne aucune obligation dédiée, faire dialoguer une IA avec vos clients impose de le dire, et seuls quelques usages sensibles (recrutement, évaluation des salariés, crédit aux particuliers) déclenchent des exigences lourdes. Depuis l’été 2026, le calendrier a changé : l’omnibus numérique a repoussé le haut risque à décembre 2027, sans toucher aux règles de transparence, applicables depuis le 2 août 2026. Voici le calendrier à jour, ce que recouvre votre rôle de déployeur et une méthode pour classer vos usages.
Cet article fait le point en pratique, à la date du 12 novembre 2026. Il ne remplace pas l’avis d’un juriste sur un cas particulier.
AI Act et PME : l’essentiel en cinq points
- Votre rôle est presque toujours celui de déployeur : vous utilisez un système d’IA, vous ne le mettez pas sur le marché. Vos obligations sont plus légères que celles du fournisseur.
- Déjà applicable : l’interdiction de certaines pratiques, le soutien à la maîtrise de l’IA par vos équipes (depuis le 2 février 2025) et la transparence (depuis le 2 août 2026).
- Prochaine échéance : le 2 décembre 2026, avec la fin du délai accordé aux outils d’IA générative déjà sur le marché pour marquer leurs contenus, et l’entrée en application de nouvelles interdictions.
- Haut risque : 2 décembre 2027 pour les usages listés par le règlement (ressources humaines, solvabilité des particuliers, services essentiels), au lieu du 2 août 2026 prévu au départ.
- Aucune certification, aucun audit obligatoire pour un agent à risque minimal. Ce qui est attendu d’une PME : savoir quels outils d’IA elle utilise, et pour quoi faire.
Qu’est-ce que l’AI Act, et quelles PME sont concernées ?
L’AI Act est le règlement (UE) 2024/1689, entré en vigueur le 1er août 2024. On le trouve aussi sous les noms de « règlement sur l’IA » ou de « RIA ». Comme tout règlement européen, il s’applique directement en France, sans loi de transposition.
Il n’existe pas de seuil de taille : une entreprise de cinq personnes est concernée au même titre qu’un groupe, dès lors qu’elle utilise un système d’IA dans un cadre professionnel. Seul l’usage personnel, hors activité professionnelle, sort du champ. Ce qui fait varier vos obligations, ce n’est donc pas votre effectif, mais deux questions : à quoi sert l’outil (son niveau de risque) et quel est votre rôle (fournisseur ou déployeur).
Le texte prévoit en revanche des aménagements pour les PME au sens européen (moins de 250 salariés, et un chiffre d’affaires jusqu’à 50 millions d’euros ou un bilan jusqu’à 43 millions) : nous y revenons plus bas.
Quels sont les niveaux de risque de l’AI Act ?
L’AI Act ne réglemente pas « l’IA » en bloc. Il classe les usages en quatre niveaux :
- Les pratiques interdites : manipulation des personnes, notation sociale, reconnaissance des émotions au travail, entre autres. Aucune PME n’a de raison d’y toucher.
- Les systèmes à haut risque : ceux qui pèsent sur la vie des gens, comme le tri de candidatures, l’évaluation des salariés, l’évaluation de la solvabilité de particuliers ou l’accès à des services essentiels. Ils sont soumis à des exigences lourdes : gestion des risques, documentation, contrôle humain, enregistrement.
- Les systèmes soumis à transparence : ceux qui dialoguent avec des personnes ou qui génèrent des contenus. L’obligation principale est simple : ne pas laisser croire qu’on parle à un humain.
- Le risque minimal : tout le reste, c’est-à-dire l’essentiel des automatisations métier. Trier des emails, rapprocher des factures, préparer des comptes rendus, mettre à jour un CRM : aucune obligation spécifique au titre de l’AI Act.
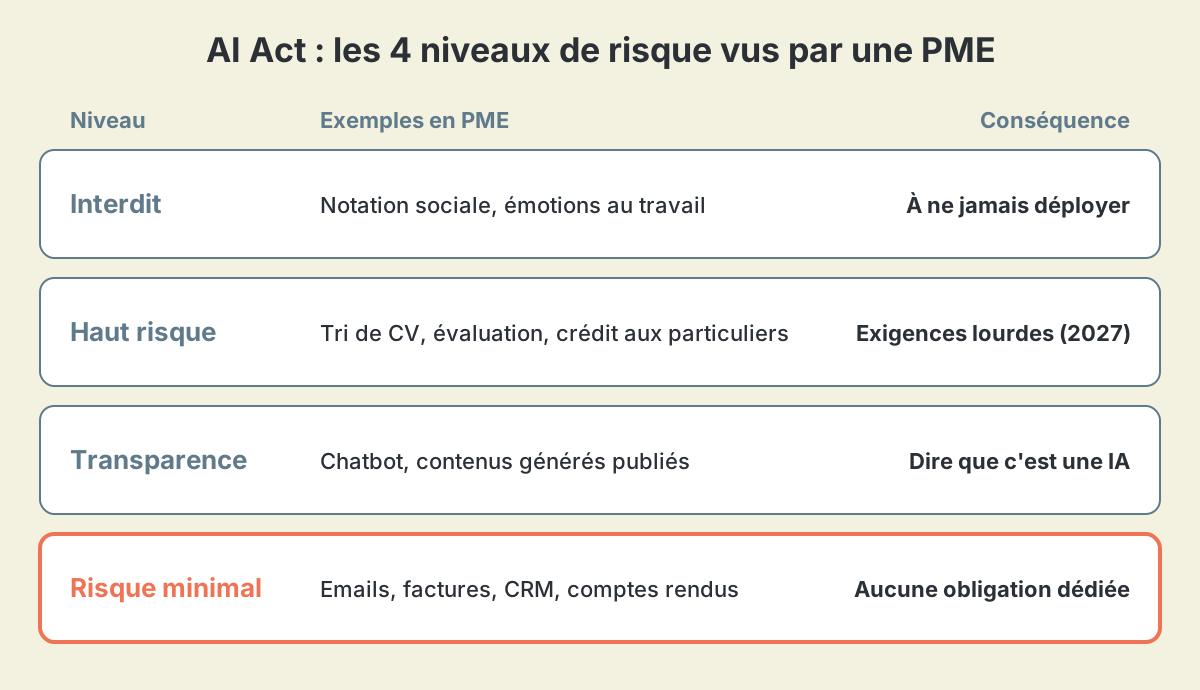 Les quatre niveaux de risque de l’AI Act. La plupart des automatisations d’une PME se trouvent sur la dernière ligne.
Ce classement s’applique à l’usage, pas à la technologie. Le même modèle de langage peut servir à résumer des réunions (risque minimal) ou à noter des candidats (haut risque).
Fournisseur ou déployeur : quel est le rôle de votre PME ?
C’est la deuxième question à trancher, et celle que les dirigeants se posent le moins. Le règlement distingue deux rôles principaux :
- le fournisseur développe ou fait développer un système d’IA, puis le met sur le marché ou le met en service sous son propre nom ou sa propre marque ;
- le déployeur utilise un système d’IA sous sa propre autorité, dans le cadre de son activité professionnelle.
Une PME qui souscrit à un assistant du marché, active l’IA de son logiciel de recrutement ou installe un chatbot fourni par un éditeur est déployeuse. L’éditeur est le fournisseur : c’est lui qui porte la documentation technique, l’évaluation de conformité et le marquage des contenus générés.
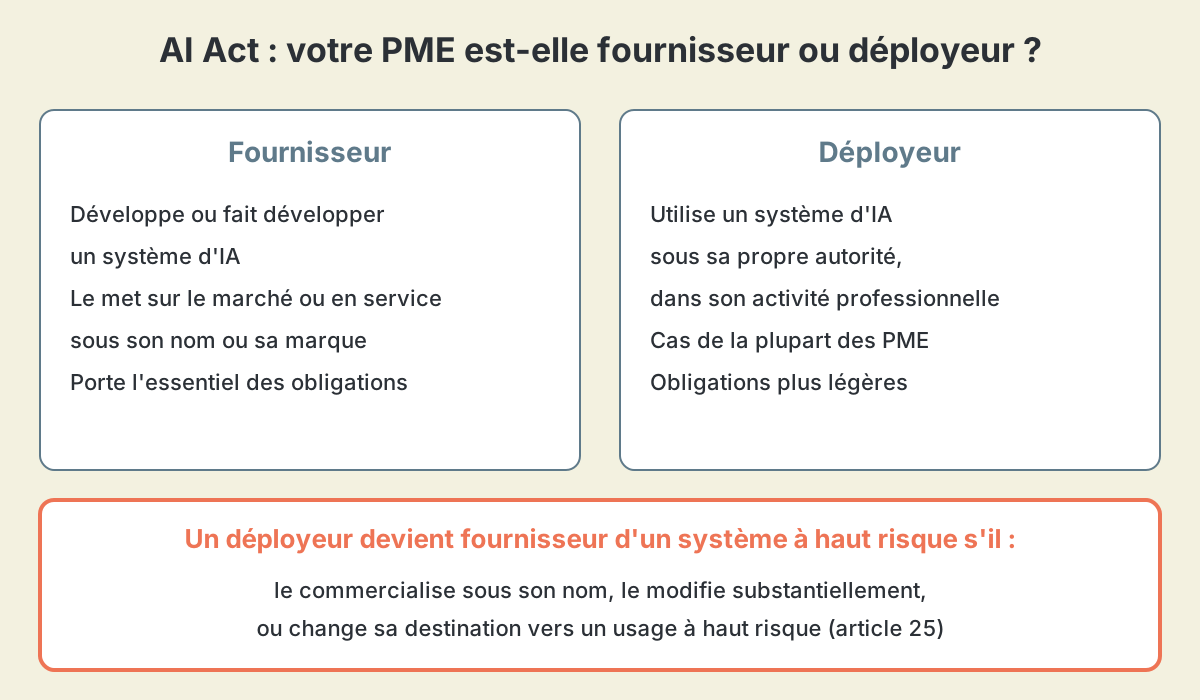 Fournisseur ou déployeur : la répartition des rôles prévue par l’AI Act, et les trois cas de bascule de l’article 25.
Quand un déployeur devient-il fournisseur ?
L’article 25 du règlement prévoit trois cas où un déployeur est traité comme le fournisseur d’un système à haut risque, avec toutes les obligations qui vont avec :
- il commercialise sous son propre nom ou sa propre marque un système à haut risque déjà sur le marché ;
- il lui apporte une modification substantielle ;
- il en change la destination, de sorte qu’un système qui n’était pas à haut risque le devient.
Le troisième cas est le plus fréquent en PME, et il arrive sans bruit. Un assistant généraliste acheté pour rédiger des emails, puis utilisé pour classer des candidatures, a changé de destination. Personne n’a rien « développé », et pourtant le rôle de l’entreprise n’est plus le même.
Et pour un agent IA sur mesure ?
La définition du fournisseur couvre celui qui « fait développer » un système et le met en service sous son nom, y compris pour son propre usage. Quand une PME commande un agent sur mesure, la qualité de fournisseur peut donc revenir au prestataire ou à l’entreprise elle-même, selon la façon dont le projet est monté.
Pour un agent à risque minimal, cette question a peu de conséquences pratiques. Elle en a dès qu’il dialogue avec des clients ou s’approche d’un usage sensible. Nous posons donc la répartition par écrit dès le départ : qui documente, qui surveille, qui corrige. Elle figure au contrat, au même titre que la propriété du code et la réversibilité.
Quel est le calendrier de l’AI Act après l’omnibus de 2026 ?
Le règlement s’applique par étapes. En 2026, l’Union européenne a adopté un texte de simplification, l’omnibus numérique sur l’IA : le règlement (UE) 2026/1744, publié au Journal officiel le 24 juillet 2026 et entré en vigueur le 27 juillet 2026. Il repousse les échéances du haut risque, mais pas celles de la transparence.
| Date | Ce qui s’applique | Ce que cela veut dire pour une PME |
|---|---|---|
| 2 février 2025 | Pratiques interdites, maîtrise de l’IA | Sensibiliser les équipes qui utilisent l’IA |
| 2 août 2025 | Obligations des fournisseurs de modèles d’IA à usage général (OpenAI, Mistral, Anthropic…) | Rien à faire : l’obligation pèse sur eux |
| 2 août 2026 | Transparence : informer les personnes qu’elles interagissent avec une IA, signaler certains contenus générés | Mention « IA » sur vos chatbots, signalement des hypertrucages |
| 2 décembre 2026 | Fin du délai de marquage technique pour les systèmes d’IA générative mis sur le marché avant le 2 août 2026 ; nouvelles interdictions (hypertrucages sexuels non consentis, contenus pédocriminels) | Vérifier que vos outils de génération d’images ou de vidéos sont à jour |
| 2 août 2027 | Date limite pour que chaque État membre ouvre un bac à sable réglementaire | Un cadre de test possible pour les projets innovants |
| 2 décembre 2027 | Systèmes à haut risque de l’annexe III (recrutement, crédit, services essentiels…) | Obligations de déployeur si vous utilisez un tel système |
| 2 août 2028 | IA intégrée à des produits réglementés (machines, dispositifs médicaux, jouets…) | Concerne surtout les fabricants |
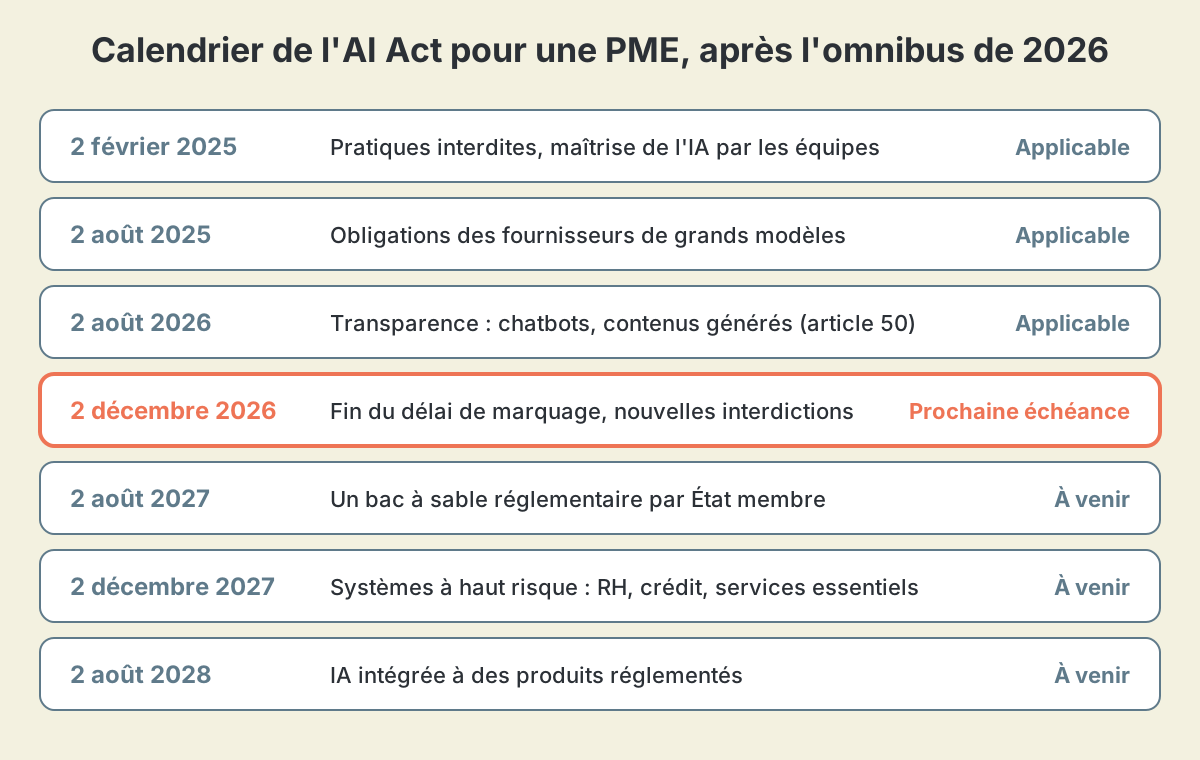 Le calendrier de l’AI Act à jour au 12 novembre 2026. La prochaine échéance tombe le 2 décembre 2026.
Ces dates sont celles que publient la Commission européenne et la CNIL, dont la page de questions et réponses a été mise à jour le 17 août 2026 pour intégrer l’omnibus. Si vous avez lu au printemps 2026 que « tout » s’appliquait le 2 août 2026, ou à l’inverse que « tout » était reporté, les deux versions sont dépassées.
Quelles sont les obligations AI Act d’une PME déployeuse ?
Ce qui s’applique déjà
1. Dire aux gens qu’ils parlent à une IA. Depuis le 2 août 2026, un chatbot sur votre site ou un assistant qui répond à vos clients doit l’indiquer clairement, au plus tard lors du premier échange, sauf si c’est évident. Une mention en tête de conversation suffit. Nous détaillons ce point dans notre comparatif chatbot ou agent IA.
2. Signaler les contenus générés quand ils sont publiés tels quels. Deux cas visent directement le déployeur : les hypertrucages (images, sons ou vidéos qui imitent des personnes, des lieux ou des événements réels) et les textes générés puis publiés pour informer le public sur des sujets d’intérêt public. Un texte relu par un collaborateur, publié sous la responsabilité éditoriale de l’entreprise, n’est pas concerné. Un email commercial relu et validé non plus.
3. Soutenir la maîtrise de l’IA dans vos équipes. C’est la « formation obligatoire » dont on parle souvent, prévue à l’article 4. L’omnibus de 2026 l’a assouplie : il ne s’agit plus de garantir un niveau de compétence, mais de prendre des mesures pour soutenir la maîtrise de l’IA des personnes qui l’utilisent pour votre compte. Le texte n’impose ni diplôme ni certification. En pratique : une prise en main encadrée au déploiement, les limites de l’outil expliquées, une courte charte d’usage. C’est ce que nous prévoyons dans tout déploiement d’un agent IA.
4. Ne pas franchir les interdictions. Le point à connaître en entreprise : la reconnaissance des émotions sur le lieu de travail est interdite. Un outil qui prétend mesurer le stress ou l’engagement de vos salariés à partir de leur voix ou de leur visage est à écarter.
Ce qui s’appliquera le 2 décembre 2027 si vous utilisez un système à haut risque
Si un de vos outils relève de l’annexe III, l’article 26 vous imposera, en tant que déployeur, de :
- l’utiliser conformément à la notice du fournisseur ;
- confier le contrôle humain à des personnes compétentes, formées et qui ont l’autorité pour intervenir ;
- veiller à la pertinence des données que vous lui fournissez ;
- surveiller son fonctionnement et prévenir le fournisseur en cas de problème ;
- conserver les journaux générés automatiquement pendant au moins six mois ;
- informer les salariés et leurs représentants avant de l’utiliser au travail ;
- informer les personnes concernées quand le système aide à prendre une décision à leur sujet.
Le règlement prévoit des exceptions pour les systèmes qui se limitent à une tâche préparatoire ou purement procédurale. Elles sont étroites et se vérifient avec un juriste : mieux vaut ne pas compter dessus par défaut.
La logique du contrôle humain est la même que celle que nous appliquons à tous nos agents, détaillée dans supervision humaine d’un agent IA.
Que change l’omnibus de 2026 pour les PME ?
Au-delà du calendrier, le règlement 2026/1744 contient plusieurs mesures qui touchent directement les petites structures :
- Un report de seize mois pour le haut risque, du 2 août 2026 au 2 décembre 2027, le temps que les normes techniques et les lignes directrices soient prêtes.
- Des allègements étendus : la documentation technique simplifiée et les modalités proportionnées prévues pour les PME bénéficient désormais aussi aux petites entreprises à moyenne capitalisation, une catégorie située juste au-dessus des PME.
- Des amendes plafonnées au plus bas : pour ces entreprises, le plafond retenu est le plus faible des deux montants prévus (somme fixe ou pourcentage du chiffre d’affaires), et non le plus élevé.
- Des bacs à sable réglementaires, que chaque État membre doit ouvrir d’ici au 2 août 2027, avec un accès prioritaire pour les PME.
- Un délai de transition pour le marquage : les outils d’IA générative déjà sur le marché avant le 2 août 2026 ont jusqu’au 2 décembre 2026 pour marquer leurs contenus dans un format lisible par machine.
Ce que l’omnibus ne fait pas : il ne supprime aucune obligation et ne crée aucune exemption générale pour les petites entreprises.
Exemple type : une PME de 45 salariés fait l’inventaire de ses usages
Prenons un exemple type, celui d’une entreprise de négoce de 45 salariés qui passe en revue ses usages de l’IA. Ce n’est pas un client réel, mais une situation que nous rencontrons souvent au cadrage.
| Usage | Niveau de risque | Rôle | Ce qu’il faut faire |
|---|---|---|---|
| Assistant généraliste (ChatGPT, Copilot, Le Chat) pour rédiger des emails et des comptes rendus | Minimal | Déployeur | Charte d’usage, sensibilisation des équipes |
| Agent qui trie les demandes entrantes et prépare des brouillons de devis | Minimal | Déployeur, rôle de fournisseur à préciser au contrat | Rien de spécifique à l’AI Act ; journal des actions conseillé |
| Chatbot du site qui répond aux clients | Transparence | Déployeur | Mention « vous échangez avec une IA » dès le premier message |
| Visuels générés par IA pour le catalogue | Transparence seulement s’ils imitent des personnes, lieux ou événements réels | Déployeur | Signaler les hypertrucages ; vérifier que l’outil marque ses contenus |
| Module d’IA du logiciel de recrutement qui classe les CV | Haut risque (annexe III, emploi) | Déployeur | Obligations de l’article 26 à préparer avant le 2 décembre 2027 ; demander la notice à l’éditeur |
| Score de solvabilité des clients professionnels pour prioriser les relances | A priori hors haut risque : l’annexe III vise la solvabilité des personnes physiques | Déployeur | À revérifier si vous avez des clients particuliers ou entrepreneurs individuels |
Sur six usages, un seul relève du haut risque, et il n’a pas été développé par l’entreprise : il est arrivé avec une mise à jour du logiciel de recrutement. C’est le scénario le plus courant. Le risque ne vient pas de l’agent qu’on a conçu avec soin, mais de la fonction d’IA qu’on a activée sans y penser.
Comment se mettre en conformité : la checklist en 6 étapes
- Dresser l’inventaire de tous les outils d’IA utilisés, y compris ceux que les salariés ont adoptés seuls et les fonctions d’IA intégrées à vos logiciels existants.
- Classer chaque usage dans l’un des quatre niveaux de risque, en regardant ce que l’outil fait réellement, pas ce que promet sa plaquette.
- Noter votre rôle pour chaque outil : déployeur dans la plupart des cas, fournisseur à vérifier pour le sur-mesure et pour tout usage détourné de sa destination.
- Traiter la transparence tout de suite : mention « IA » sur les chatbots, signalement des contenus concernés. C’est applicable depuis le 2 août 2026.
- Sensibiliser les équipes et garder une trace simple de ce qui a été fait (date, participants, contenu).
- Préparer le haut risque s’il existe : demander au fournisseur sa notice et son calendrier de conformité, désigner la personne chargée du contrôle humain, prévoir l’information des salariés.
Pour une PME sans usage à haut risque, les étapes 1 à 5 se résument le plus souvent à un tableau d’une page. Refaites l’exercice une fois par an, et à chaque nouvel outil.
Quelles sanctions pour une PME qui ne respecte pas l’AI Act ?
Les plafonds prévus par le règlement sont élevés : jusqu’à 35 millions d’euros ou 7 % du chiffre d’affaires mondial pour les pratiques interdites, jusqu’à 15 millions d’euros ou 3 % pour les autres manquements, dont les obligations des déployeurs et la transparence. Pour une PME, c’est le plus faible des deux montants qui sert de plafond. Ce sont des maximums : la sanction doit rester proportionnée à la taille de l’entreprise et à la gravité des faits.
Le contrôle est national. En France, le schéma présenté par la DGE et la DGCCRF répartit la surveillance entre plusieurs autorités sectorielles, coordonnées par la DGCCRF, avec la CNIL pour une partie des systèmes à haut risque. À la date de cette mise à jour, nous n’avons pas trouvé de texte publié qui arrête définitivement cette liste : vérifiez ce point auprès de votre conseil.
L’AI Act remplace-t-il le RGPD ?
Non. La CNIL le rappelle : le règlement sur l’IA ne remplace pas les exigences du RGPD, il s’y ajoute. L’AI Act encadre le système (son niveau de risque, sa transparence), le RGPD encadre les données personnelles qu’il traite. Les questions d’hébergement, de sous-traitance et de conservation restent régies par ce dernier, comme nous l’expliquons dans IA et RGPD : souveraineté des données.
Ce que cela change dans nos projets
Pas grand-chose, parce que les bonnes pratiques que demande le texte sont celles que nous appliquons déjà. Au cadrage, première étape de notre méthode, nous classons chaque cas d’usage selon ces niveaux de risque et nous notons le rôle de chacun dans le document remis. Quand un agent dialogue avec vos clients, la mention « IA » fait partie de la conception, pas d’une retouche de dernière minute. La traçabilité des actions fournit la documentation qu’un contrôle pourrait demander. Et si un projet touche au recrutement, aux ressources humaines ou à la solvabilité de particuliers, nous le disons dès le premier échange.
Ce classement n’alourdit pas le budget d’un projet à risque minimal. À titre indicatif, une automatisation ciblée démarre autour de 2 000 € et la plupart des agents IA se situent entre 4 000 et 8 000 €, chaque projet étant chiffré sur devis après un cadrage gratuit. Le détail est dans notre article sur le prix d’un agent IA sur mesure.
Questions fréquentes
Utiliser ChatGPT ou Copilot en entreprise est-il soumis à l’AI Act ?
Oui, vous êtes alors déployeur, mais pour un usage courant (rédaction, synthèse, recherche) le risque est minimal. Vos obligations se limitent à sensibiliser les utilisateurs et à ne pas détourner l’outil vers un usage sensible, comme le tri de candidatures. Les obligations propres au modèle pèsent sur son fournisseur.
Une PME doit-elle nommer un responsable AI Act ou passer un audit ?
Non. Le règlement n’impose ni référent désigné, ni audit, ni certification pour les usages à risque minimal ou soumis à transparence. Désigner une personne qui tient l’inventaire des outils reste une bonne pratique. Pour un système à haut risque, il faudra en revanche confier le contrôle humain à une personne compétente.
L’AI Act s’applique-t-il aux TPE et aux indépendants ?
Oui, dès que l’IA est utilisée dans un cadre professionnel : il n’y a pas de seuil d’effectif. Seul l’usage strictement personnel est exclu. Les aménagements prévus pour les PME (documentation simplifiée, plafond d’amende le plus bas) bénéficient aussi aux microentreprises.
Un agent IA mis en service avant le 2 août 2026 est-il concerné ?
Oui pour la transparence : un chatbot déjà en ligne doit lui aussi annoncer qu’il est une IA. Le délai jusqu’au 2 décembre 2026 ne porte que sur le marquage technique des contenus par les fournisseurs d’IA générative. Pour le haut risque, les règles applicables aux systèmes déjà en service sont particulières et se vérifient au cas par cas.
Savoir où se situe votre projet
L’AI Act demande surtout à une PME de savoir ce qu’elle fait avec l’IA : quels outils, pour quels usages, dans quel rôle. Le reste en découle, et pour la plupart des automatisations métier la réponse est rassurante. Un doute sur la catégorie d’un de vos projets ou sur votre rôle de déployeur ? Découvrez comment nous cadrons un projet dans notre méthode, ou posez-nous la question : nous vous dirons franchement où il se situe.